Muchos ciberdelincuentes son gente de costumbres que suelen confiar en aquellas campañas de suplantación de identidad que han demostrado han demostrado ser muy eficaces, como pueden ser los correos haciéndose pasar por empresas de telefonía o suministradores de energía, por organismos oficiales como Hacienda o la Administración de Justicia o incluso las Fuerzas y Cuerpos de Seguridad del Estado.
Sin embargo, les gusta experimentar o cambiar de estrategia , encontrándonos con campañas que se alejan de lo habitual, buscando pillar desprevenidos a los usuarios para, así, conseguir sus objetivos. Es el caso de los correos con supuestos curriculums que, si bien no es una estrategia novedosa, sí que hemos visto como se ha estado utilizando de forma muy activa durante las últimas semanas contra usuarios y empresas españolas.
En estos correos nos encontramos con el envío de supuestos currículums que nos hacen llegar tanto a cuentas de email personales como a direcciones asociadas con departamentos habituales en la mayoría de las empresas, como pueden ser departamentos de administración o ventas. Su formato es sencillo y directo e invita al receptor del mensaje a pulsar sobre un enlace si está interesado en revisar el supuesto currículum que le han enviado.
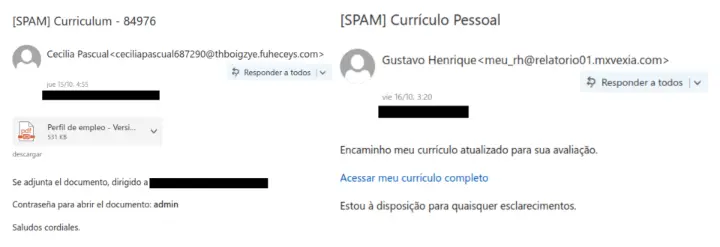
Este enlace redirecciona a una web preparada por los ciberdelincuentes alojada en, como viene siendo habitual durante los últimos meses, un servicio de hosting VPS. Alojar una web que descarga malware en un servicio así puede parecer poco inteligente porque estas webs suelen ser denunciadas y desactivadas al poco tiempo, pero a los delincuentes les basta con que se mantengan activas solo durante unas horas para conseguir un número de victimas lo suficientemente alto como para rentabilizar la campaña.
Además, antes de proceder a las descarga podemos observar como se realizan una serie de supuestas comprobaciones de seguridad para ofrecer confianza a los usuarios que pulsen sobre el enlace. En algunas campañas hemos visto como, además, los delincuentes verifican que se accede al enlace desde un sistema Windows legítimo, evitando la descarga del malware si detecta otro sistema o si nos conectamos desde un entorno virtual o sandbox.
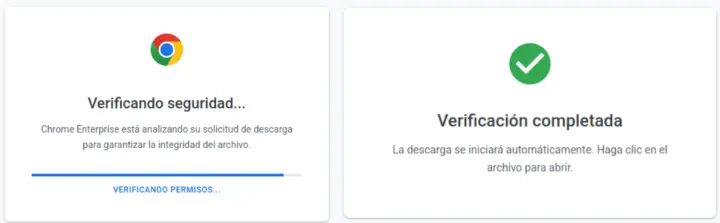
Tras mostrar estas pantallas se procede a la descarga de un fichero VBS (Visual Basic Script) que será el encargado de ejecutar el malware de primera fase y que iniciará toda la cadena de infección. Tal y como viene siendo habitual en este tipo de amenazas, aunque podemos leer el código sin problemas este incluye partes ofuscadas para dificultar su análisis estático, aunque podemos observar toda la cadena de ejecución de forma dinámica en un entorno controlado.
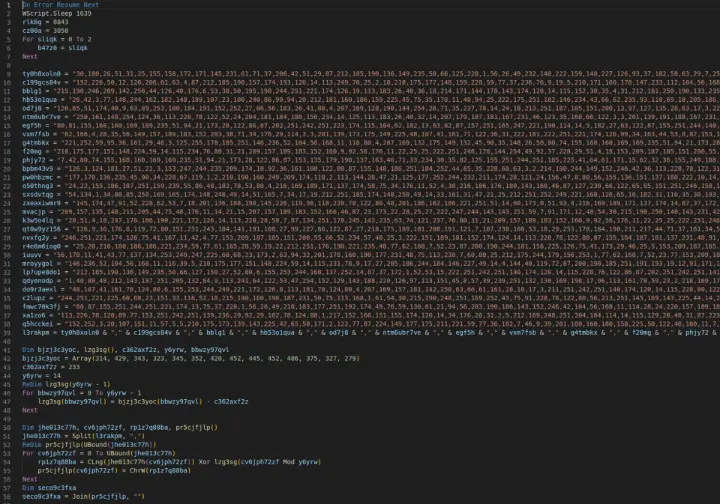
Como dato curioso, lo primero que realiza este malware es preparar un entorno del lenguaje de programación Python, descargando el instalador desde un servidor remoto y ejecutándolo de forma oculta para que la víctima no se de cuenta. Es interesante ver como los delincuentes detrás de estas campañas, de origen brasileño en su mayoría han ido migrando el lenguaje de programación usado, pasando de utilizar Delphi a otras opciones.
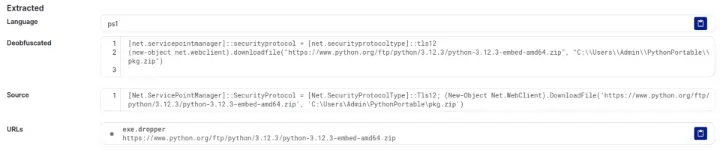
La instalación de Python se realiza mediante un comando de PowerShell, la cual descarga una versión portátil de Python y la descomprime en el directorio `C:\Users\user\PythonPortable`. Después descarga e instala `pip`, el gestor de paquetes de Python, y añade la biblioteca `requests`, utilizada para realizar peticiones web. A continuación se procede a la descarga del segundo componente, obteniendo el archivo `345evandroburg.py` desde el servidor VPS contratado por los delincuentes y guardándolo como `destenticador.py`. Antes de ejecutarlo, se utiliza otro script, `fix_enc.py`, para procesarlo, posiblemente para corregir su codificación o decodificar su contenido.
Si seguimos la cadena de infección se terminad descargando como payload final un spyware de alguna de las familias tradicionales provenientes de Brasil como pueden ser Grandoreiro, Casbaneiro, Mispadu o similares. Este tipo de amenazas estaban especializadas inicialmente en el robo de credenciales bancarias pero, con el paso de los años ahora son capaces de robar casi cualquier tipo de credenciales que el usuario almacene en su equipo, navegador, cliente de correo u otras aplicaciones similares.
Como apunte final de este análisis cabe destacar que el malware realiza un intento de desinstalación silenciosa lanzando `msiexec.exe`, una herramienta de Windows, con una orden para desinstalar un producto sin mostrar ventanas ni reiniciar el equipo. Esto probablemente se realice para dificultar el análisis forense de los equipos infectados.
En cualquier caso, la utilización de supuestos currículums como cebo se ha intensificado para propagar malware mediante correos de phishing se ha intensificado en España durante los últimos días por lo que conviene estar alerta ante mensajes de este tipo, evitar pulsar sobre enlaces o descargar archivos no solicitados y contar con soluciones de seguridad capaces de detectar y bloquear estas amenazas incluso ante de que lleguen a las bandejas de entrada de los usuarios.